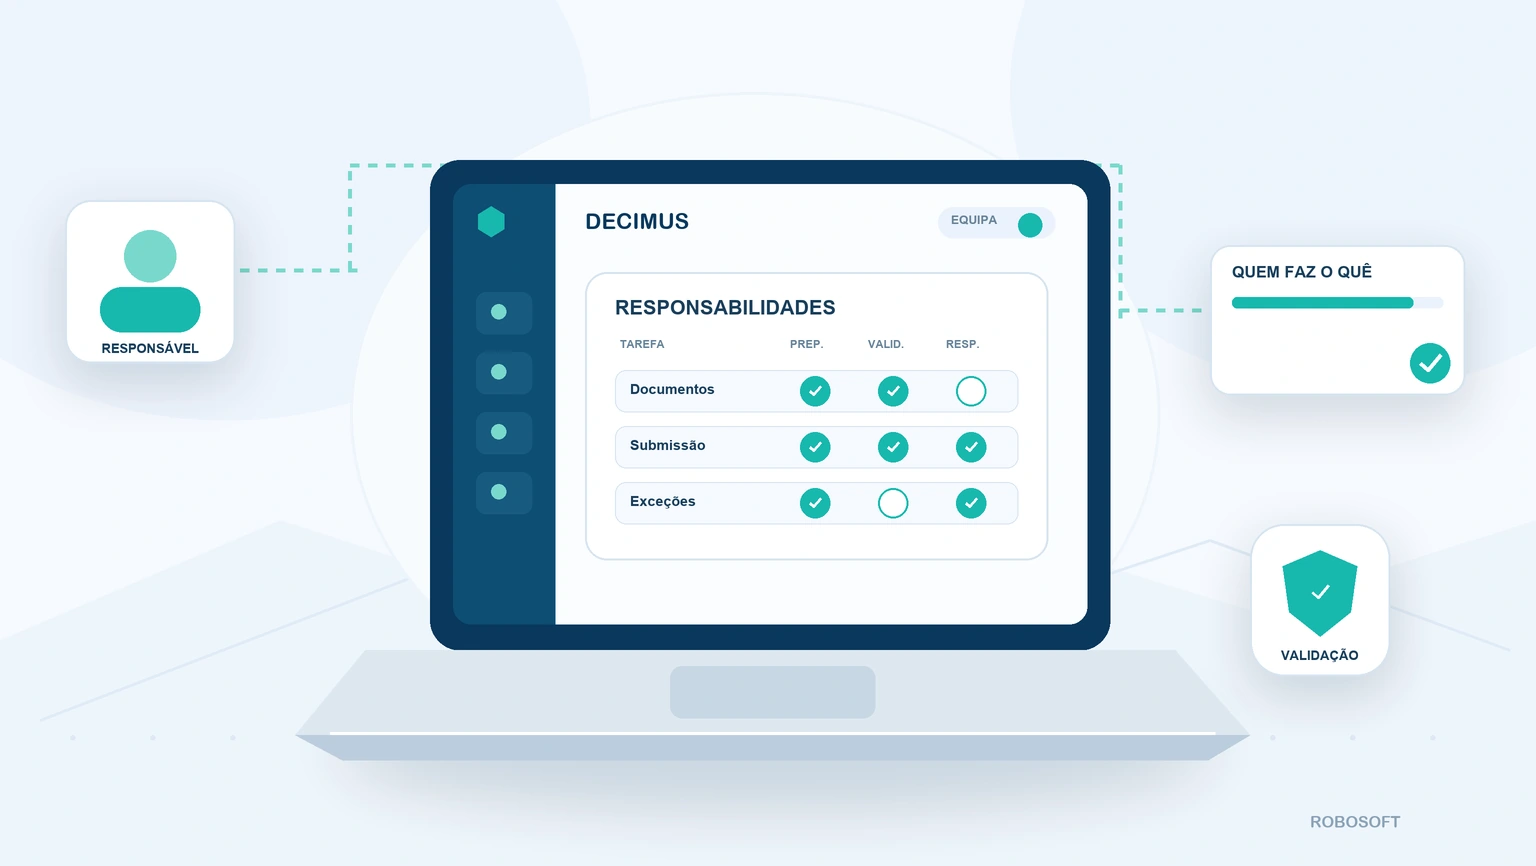
Matriz de responsabilidades num gabinete de contabilidade: modelo prático
Quando uma obrigação depende da memória de uma pessoa, o gabinete fica exposto a atrasos, trabalho repetido e dúvidas sobre quem deve agir. Uma matriz de responsabilidades resolve parte desse problema: liga cada processo a um responsável pela execução, uma pessoa que valida e um substituto para situações de ausência.
O objetivo não é criar burocracia. É tornar o trabalho visível antes de surgir uma falha.
Resposta rápida
Uma matriz de responsabilidades para um gabinete de contabilidade deve indicar, por obrigação e por carteira de clientes:
- quem prepara a informação;
- quem valida os dados e o resultado;
- quem autoriza ou submete;
- quem acompanha erros e pendências;
- quem substitui cada pessoa em caso de ausência;
- onde ficam registados o estado e o comprovativo.
Comece pelos processos de maior volume ou risco. Teste o modelo durante um ciclo mensal e corrija conflitos, dependências e tarefas sem dono antes de o aplicar a toda a operação.
O que é uma matriz de responsabilidades
É uma tabela que relaciona tarefas com pessoas ou funções. Em vez de guardar a distribuição do trabalho numa lista informal, o gabinete documenta quem faz o quê e quem responde pelo resultado.
O modelo RACI é uma referência comum:
- R — responsável pela execução: prepara ou realiza a tarefa;
- A — responsável final: confirma que o trabalho ficou concluído e assume a decisão;
- C — consultado: fornece informação ou conhecimento necessário;
- I — informado: precisa de conhecer o estado ou o resultado.
Um gabinete não precisa de usar estas quatro letras em todos os processos. Pode adotar nomes mais diretos, como Preparar, Validar, Submeter, Acompanhar e Substituir. O modelo deve ser compreendido pela equipa sem um manual à parte.
Porque é útil num gabinete de contabilidade
A mesma pessoa pode acompanhar dezenas de clientes e várias obrigações com periodicidades diferentes. Quando as responsabilidades não estão explícitas, aparecem problemas previsíveis:
- duas pessoas assumem que a outra vai tratar da tarefa;
- uma submissão fica preparada, mas ninguém a valida;
- um erro é detetado, mas não existe responsável pelo seguimento;
- uma ausência bloqueia o acesso a informação ou a execução;
- o gestor só descobre o atraso perto do prazo.
A definição de funções também ajuda a separar ações incompatíveis. O catálogo de controlos do NIST inclui a separação de funções como forma de reduzir risco sem depender apenas de uma única pessoa.[1] Num gabinete pequeno, uma separação total pode não ser viável. Ainda assim, é possível aplicar uma segunda validação a operações sensíveis, rever amostras ou distinguir preparação de autorização.
Como construir a matriz em sete passos
1. Liste os processos, não apenas as obrigações
"IVA" é demasiado amplo. Divida o trabalho em etapas observáveis: receber documentos, verificar faltas, preparar dados, validar, submeter, guardar comprovativo e tratar notificações.
Comece por cinco a dez processos que representem o dia a dia. Inclua pelo menos uma rotina mensal, uma obrigação anual, uma consulta frequente e uma correção.
2. Identifique o resultado esperado
Cada linha deve terminar num resultado verificável. Por exemplo:
- declaração validada e pronta para submissão;
- submissão aceite;
- documento guardado na pasta correta;
- erro atribuído a uma pessoa;
- cliente informado sobre uma pendência.
Se o resultado não é claro, duas pessoas podem interpretar a mesma tarefa de forma diferente.
3. Defina funções antes de indicar nomes
Crie funções como técnico de carteira, revisor, coordenador e apoio administrativo. Só depois associe pessoas.
Esta ordem torna a matriz mais estável. Quando alguém muda de carteira, atualiza-se a associação da função sem redesenhar todo o processo.
4. Atribua um responsável final
Cada tarefa crítica deve ter uma pessoa responsável pelo resultado. Várias pessoas podem executar partes do trabalho, mas deve existir um ponto claro de decisão.
Evite dois extremos: colocar todos como responsáveis ou concentrar todas as aprovações na gerência. No primeiro caso, ninguém sabe quem decide. No segundo, cria-se uma fila que atrasa toda a equipa.
5. Registe substituições
A coluna "substituto" deve ser preenchida antes de férias, doença ou picos de trabalho. Confirme que o substituto tem:
- acesso aos sistemas necessários;
- contexto sobre a carteira;
- instruções atualizadas;
- autorização adequada;
- tempo disponível no período em causa.
Um nome numa tabela não garante continuidade. O substituto precisa de conseguir executar o processo.
6. Ligue a matriz ao fluxo real
A matriz perde valor se ficar num ficheiro que ninguém consulta. Associe cada função ao sistema onde a equipa acompanha estados, pendências e comprovativos.
Ao avaliar software, confirme se permite distinguir utilizadores, registar ações e mostrar trabalho pendente. Estes critérios também fazem parte da avaliação prática de software para gabinetes de contabilidade.[7]
7. Reveja depois de um ciclo completo
No fim do primeiro mês, pergunte:
- Que tarefas ficaram sem responsável?
- Onde houve duplicação?
- Que validações atrasaram o processo sem reduzir risco?
- Que pessoa ficou com carga excessiva?
- Houve acessos em falta?
- O substituto conseguiu atuar?
A matriz é uma ferramenta operacional. Deve mudar quando o processo muda.
Modelo de matriz de responsabilidades
| Processo | Preparar | Validar | Submeter/autorizar | Acompanhar exceções | Substituto | Evidência final |
|---|---|---|---|---|---|---|
| Recolha de documentos | Apoio administrativo | Técnico de carteira | — | Técnico de carteira | Apoio B | Lista de documentos completa |
| Preparação da obrigação | Técnico de carteira | Revisor | — | Técnico de carteira | Técnico B | Ficheiro ou declaração validada |
| Submissão | Técnico autorizado | Coordenador, quando aplicável | Técnico autorizado | Técnico autorizado | Coordenador | Comprovativo de submissão |
| Tratamento de erro | Técnico de carteira | Revisor | Coordenador, se necessário | Técnico de carteira | Técnico B | Erro resolvido e registado |
| Arquivo | Apoio administrativo | Técnico de carteira | — | Apoio administrativo | Apoio B | Documento no dossier correto |
Adapte as colunas ao processo. A matriz não substitui regras legais, procurações ou perfis de acesso. Serve para traduzir essas condições em trabalho diário.
Como aplicar segregação de funções numa equipa pequena
Uma equipa pequena raramente consegue ter uma pessoa diferente em cada etapa. Nesse caso, escolha controlos proporcionais:
- segunda validação para operações de maior impacto;
- revisão semanal de uma amostra de processos concluídos;
- alertas para alterações, falhas e submissões fora do padrão;
- registo de quem preparou e de quem confirmou;
- limites de acesso de acordo com a função;
- revisão periódica de contas e permissões.
A Comissão Europeia explica que o RGPD exige responsabilização e medidas adequadas ao risco no tratamento de dados pessoais.[3] Para o gabinete, isto reforça a necessidade de saber quem acede, altera ou transmite informação, sem transformar a matriz num parecer jurídico.
Erros a evitar
Copiar uma matriz genérica
Uma tabela retirada da internet não conhece os clientes, os portais e os níveis de autorização do gabinete. Use um modelo apenas como ponto de partida.
Confundir execução com responsabilidade final
Quem prepara os dados pode não ser a pessoa que confirma a conclusão. Essa distinção deve aparecer na tabela.
Ignorar tarefas de acompanhamento
Muitas matrizes terminam na submissão. Falta indicar quem trata rejeições, notificações, documentos em falta e reprocessamentos.
Usar contas partilhadas
As contas partilhadas dificultam a rastreabilidade. Cada pessoa deve usar uma conta própria, com permissões adequadas à função.
Não prever ausências
Uma matriz sem substitutos documenta a dependência, mas não a resolve.
Checklist para implementar esta semana
- [ ] Escolher cinco processos frequentes.
- [ ] Dividir cada processo em etapas observáveis.
- [ ] Definir o resultado esperado de cada etapa.
- [ ] Atribuir execução, validação e responsabilidade final.
- [ ] Indicar um substituto com acesso e contexto.
- [ ] Confirmar onde fica o comprovativo.
- [ ] Testar a matriz durante um ciclo.
- [ ] Corrigir tarefas sem dono e aprovações em excesso.
Como o Decimus pode apoiar a execução
A matriz define responsabilidades. O sistema operacional deve mostrar o estado do trabalho, os resultados e as exceções. O Decimus foi concebido para centralizar e automatizar processos fiscais e administrativos em gabinetes de contabilidade.[7]
Numa demonstração, leve dois processos mapeados e peça para ver como a plataforma apresenta tarefas concluídas, pendentes e falhadas. Confirme também que informação fica associada ao cliente e como a equipa acompanha cada exceção.
Contacte a Robosoft para preparar uma demonstração com processos reais do seu gabinete.
Conteúdos relacionados
- Software para gabinetes de contabilidade: 12 critérios para escolher
- Onboarding de clientes: checklist e processo
- Segurança e RGPD na automatização fiscal
Perguntas frequentes
O que é uma matriz RACI?
É uma tabela que identifica quem executa, quem responde pelo resultado, quem deve ser consultado e quem deve ser informado em cada tarefa. O gabinete pode simplificar os nomes para os adaptar ao seu trabalho.
Cada tarefa deve ter quantos responsáveis?
Pode ter várias pessoas a executar partes do processo, mas convém existir uma responsabilidade final clara. Colocar toda a equipa como responsável tende a criar dúvidas em vez de as resolver.
A mesma pessoa pode preparar e submeter?
Depende da dimensão da equipa, do risco, das autorizações e do processo. Quando não é possível separar funções, use revisões, amostras, registos e validações proporcionais.
Com que frequência deve ser revista?
Reveja a matriz após o primeiro ciclo, quando há mudanças na equipa ou na carteira e sempre que um incidente revelar uma responsabilidade mal definida.
Uma folha de cálculo é suficiente?
Pode ser suficiente para desenhar o modelo. Para a operação diária, a equipa beneficia de ligar as responsabilidades ao sistema onde acompanha tarefas, estados, erros e comprovativos.
Sources
[1] https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final — NIST SP 800-53 Rev. 5 — Security and Privacy Controls [3] https://commission.europa.eu/law/law-topic/data-protection/data-protection-explained_en — European Commission — Data protection explained [7] https://robosoft.pt/software-para-gabinetes-de-contabilidade/ — Robosoft — Software para gabinetes de contabilidade